Faux CAPTCHA : ne faites jamais Windows + R à la demande d’un site Internet
26 octobre 2026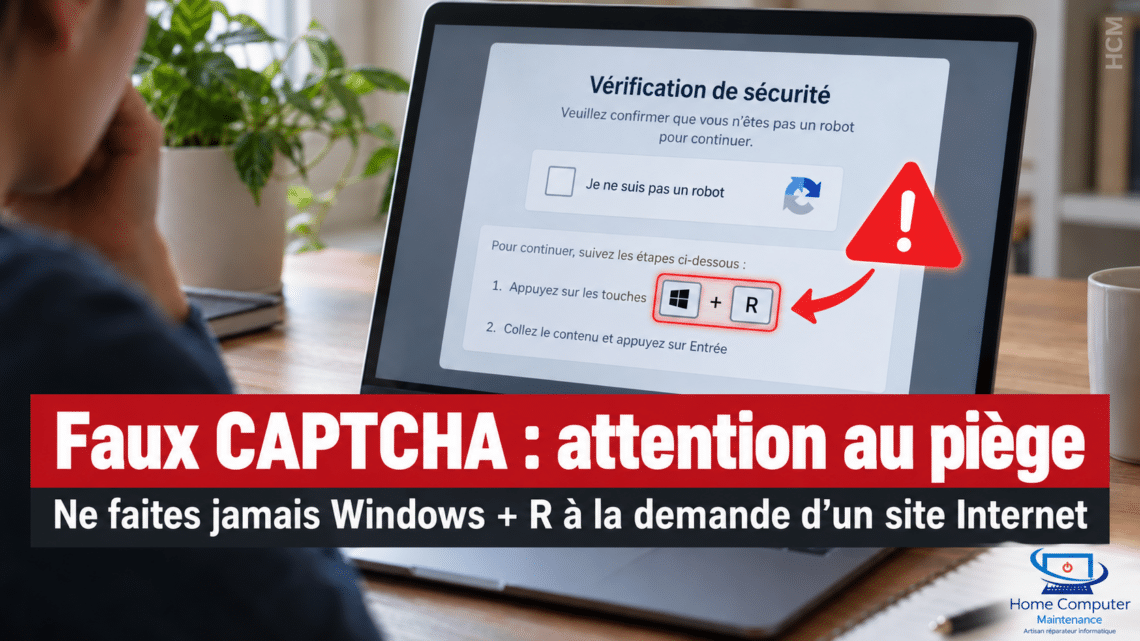
Vous naviguez tranquillement sur Internet lorsqu’une page vous demande de confirmer que vous êtes bien un humain. Il peut pourtant s’agir d’un faux CAPTCHA.
Jusque-là, rien d’inhabituel. Nous avons tous pris l’habitude des fameux CAPTCHA : cocher une case, reconnaître quelques images, patienter quelques secondes…
Mais certains de ces contrôles peuvent désormais être de faux CAPTCHA, conçus pour vous pousser à exécuter une commande malveillante sur votre ordinateur.
Son nom : ClickFix.
Et contrairement à de nombreuses attaques informatiques, il ne vous demande pas forcément de télécharger un fichier suspect. Il essaie de vous convaincre d’exécuter vous-même la commande qui va infecter votre ordinateur.
Un faux CAPTCHA particulièrement convaincant
Le scénario peut commencer par une page ressemblant parfaitement à une vérification Cloudflare ou à un autre système de contrôle connu.
La page vous indique par exemple qu’une vérification supplémentaire est nécessaire et vous demande d’effectuer quelques manipulations sur votre clavier.
Typiquement :
Windows + R
puis Ctrl + V
et enfin Entrée
Présentées ainsi, ces trois manipulations peuvent sembler parfaitement anodines.
Elles ne le sont pas.
Lorsque vous avez cliqué quelques secondes auparavant sur le faux bouton de vérification, le site peut avoir placé une commande dans le presse-papiers de Windows.
En appuyant ensuite sur Ctrl + V, vous collez cette commande dans Windows sans nécessairement comprendre ce qu’elle contient.
En validant avec Entrée, vous l’exécutez.
Microsoft décrit précisément ce fonctionnement dans ses analyses de la technique ClickFix : faux message d’erreur, faux CAPTCHA ou fausse alerte, puis utilisation du presse-papiers pour amener l’utilisateur à lancer lui-même une commande malveillante.
Pourquoi cette méthode est-elle aussi efficace ?
Parce qu’elle ne ressemble pas vraiment à une attaque.
Vous n’avez pas forcément ouvert une pièce jointe douteuse.
Vous n’avez pas nécessairement téléchargé un programme au nom suspect.
Vous avez simplement suivi les instructions affichées sur une page qui semblait légitime.
C’est précisément ce qui rend cette technique intéressante pour les pirates : l’utilisateur devient involontairement celui qui lance l’attaque sur son propre ordinateur.
Les commandes utilisées peuvent ensuite télécharger et exécuter différents logiciels malveillants : programmes de prise de contrôle à distance, voleurs de mots de passe, logiciels destinés à récupérer des données du navigateur ou d’autres informations sensibles.
L’ANSSI indique que l’utilisation de la technique ClickFix est en augmentation depuis 2024 et qu’elle a notamment servi à diffuser différents chevaux de Troie et logiciels spécialisés dans le vol d’informations.
Les faux CAPTCHA continuent d’évoluer
Les premiers pièges ClickFix demandaient essentiellement d’utiliser la fenêtre Exécuter de Windows avec le raccourci Windows + R.
Les méthodes évoluent désormais.
Microsoft a par exemple identifié en 2026 une variante appelée TerminalFix qui demande à la victime d’ouvrir directement Windows Terminal ou PowerShell avant d’y coller une commande. Dans la campagne étudiée par Microsoft, une fausse vérification Cloudflare était utilisée pour tromper l’utilisateur.
D’autres campagnes ont également utilisé de faux téléchargements de logiciels populaires ou des résultats sponsorisés dans les moteurs de recherche.
En octobre 2026, des chercheurs ont ainsi observé des attaques utilisant de faux outils d’intelligence artificielle et des publicités dans les moteurs de recherche pour conduire les internautes vers ce type de piège.
À retenir : le simple fait d’être arrivé sur une page depuis Google ne garantit pas que celle-ci soit sans danger.
Comment reconnaître un faux CAPTCHA ?
Un site Internet peut légitimement vous demander de :
- cocher une case ;
- sélectionner des images ;
- saisir un code ;
- attendre quelques secondes pendant une vérification.
En revanche, une page Internet n’a aucune raison de vous demander d’ouvrir la fenêtre Exécuter de Windows, PowerShell ou Windows Terminal et d’y coller une commande pour vérifier que vous êtes humain.
Si vous voyez une procédure comportant :
Windows + R
PowerShell
Windows Terminal
ou une demande de copier-coller une commande
Arrêtez-vous immédiatement et fermez la page.
Même si celle-ci ressemble à Cloudflare, Microsoft, Google ou à un autre service connu.
Et si vous avez déjà effectué la manipulation ?
Si vous avez suivi les instructions d’un faux CAPTCHA jusqu’au bout et exécuté la commande, considérez l’ordinateur comme potentiellement compromis.
Le premier réflexe est de le déconnecter d’Internet : couper le Wi-Fi ou débrancher le câble réseau.
Évitez ensuite d’utiliser cet ordinateur pour consulter votre banque, vos mails ou d’autres services nécessitant un mot de passe tant que son état n’a pas été vérifié.
Cybermalveillance.gouv.fr recommande, en cas de suspicion d’infection, de déconnecter l’appareil du réseau, d’effectuer une analyse antivirus complète et de changer les mots de passe concernés au moindre doute. Une réinstallation du système peut également être nécessaire lorsqu’une infection ne peut pas être éliminée avec certitude.
Une règle simple peut éviter beaucoup de problèmes
Les techniques d’attaque évoluent, mais il n’est pas nécessaire d’être informaticien pour éviter celle-ci.
Retenez simplement ceci :
aucun CAPTCHA normal ne doit vous demander d’exécuter une commande Windows.
Si une page Internet vous demande d’utiliser Windows + R, PowerShell ou Windows Terminal, ne suivez pas les instructions affichées.
Fermez la page.
Ces quelques secondes de prudence peuvent éviter une infection, le vol de mots de passe ou la compromission de données personnelles.
Sources
ANSSI / CERT-FR – Panorama de la cybermenace 2025 : technique ClickFix
Clubic – Microsoft alerte sur TerminalFix, une évolution de ClickFix
Frandroid – De faux outils IA utilisés pour diffuser des attaques ClickFix
Cybermalveillance.gouv.fr – Comment réagir face aux fausses alertes informatiques
Christian Pelardy
Home Computer Maintenance
Artisan réparateur informatique à Vendargues